Domain motzt.de kaufen?
Wir ziehen mit dem Projekt
motzt.de um.
Sind Sie am Kauf der Domain
motzt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain motzt.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
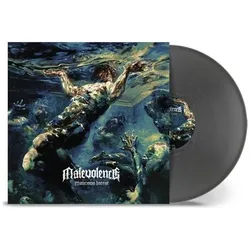
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mrusek, Angela: Beurteilung und Bewertung im KunstunterrichtBeurteilung und Bewertung im Kunstunterricht , Praxiserprobte Kriterien mit konkreten Anwendungsbeispielen (1. bis 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: 4. Auflage, Erscheinungsjahr: 20160719, Produktform: Kartoniert, Beilage: Broschüre klebegebunden, Autoren: Mrusek, Angela~Schmidt, Antonia, Auflage: 23004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 92, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 1. bis 4. Klasse; Grundschule; Kunst; Lernstand messen und beurteilen, Fachschema: Kunstunterricht / Didaktik, Methodik~Didaktik~Unterricht / Didaktik, Fachkategorie: Unterricht und Didaktik: Religion~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 207, Höhe: 7, Gewicht: 363, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 147700426,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schleif, Thorsten: Urteil: ungerechtUrteil: ungerecht , Ein Richter deckt auf, warum unsere Justiz versagt , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20191016, Produktform: Leinen, Autoren: Schleif, Thorsten, Seitenzahl/Blattzahl: 208, Keyword: Amtsgericht; Anwalt; Bandenkrieg; Bandenkriminalität; Bestseller; Buch; Bücher; Fehler Judikative; Fehler Justiz; Fehler Politik; Fehler im System; Fehlurteil; Fehlurteil Gründe; Fehlurteil Ursachen; Freispruch; Gericht; Gewalt; Gewalt Jugend; Gewalt Opfer; Gewalt Polizei; Gewalt durch Asylanten; Gewalt gegen Polizei; Gewalt in der Familie; Gewalttat; Gewalttaten; Institution; Institutionen; Judikative Deutschland; Jura; Jurastudenten; Jurastudierende; Jurastudium; Justiz Skandal; Justizskandal; Kriminalität; Kriminalität Buch; Loveparade; Loveparade Anklage; Loveparade Opfer; Loveparade Skandal; Neuerscheinung; Neuerscheinungen; Parallelgesellschaft; Parallelgesellschaften; Politik, Fachkategorie: Gesellschaft und Kultur, allgemein, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Tatsachenberichte: Leben nach Missbrauch, erlittenem Unrecht, Justizirrtum, Traumata, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva, Länge: 140, Breite: 218, Höhe: 22, Gewicht: 330, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200600119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Wie lautet Ihre Stellungnahme mit Bewertung?
Leider kann ich keine Bewertung abgeben, da ich als KI-Assistent keine persönliche Meinung habe. Meine Aufgabe besteht darin, Informationen bereitzustellen und Fragen zu beantworten. **
-
Was ist der Unterschied zwischen Urteil und Beurteilung?
Ein Urteil bezieht sich auf eine endgültige Entscheidung oder Bewertung, die auf Fakten oder Beweisen basiert. Es wird oft von einer Autoritätsperson, wie einem Richter, getroffen. Eine Beurteilung hingegen ist eine persönliche Meinung oder Einschätzung, die auf subjektiven Kriterien oder Erfahrungen beruht. Sie kann von jeder Person geäußert werden und ist oft weniger formal und bindend als ein Urteil. **
-
Wie schreibe ich eine Rezension oder Bewertung?
Um eine Rezension oder Bewertung zu schreiben, solltest du zunächst das Produkt, den Service oder das Erlebnis gründlich kennenlernen. Beschreibe dann deine persönlichen Erfahrungen und Eindrücke objektiv und ehrlich. Verwende konkrete Beispiele und begründe deine Meinung. Am Ende kannst du eine Bewertungsskala verwenden oder eine abschließende Zusammenfassung geben. **


Was ist der Unterschied zwischen einer Rezension und einer Kritik?
Eine Rezension ist eine objektive Bewertung eines Werkes, wie zum Beispiel eines Buches oder eines Films. Sie gibt einen Überblick über den Inhalt und bewertet die Qualität des Werkes. Eine Kritik hingegen beinhaltet eine subjektive Meinung und kann auch eine kritische Auseinandersetzung mit dem Werk beinhalten. Kritiken können persönliche Vorlieben und Abneigungen des Kritikers widerspiegeln. **
Was ist der Unterschied zwischen einer Stellungnahme und einer Beurteilung?
Eine Stellungnahme ist eine Meinungsäußerung zu einem bestimmten Thema oder einer bestimmten Fragestellung. Sie kann auf persönlichen Erfahrungen, Fachwissen oder Recherchen basieren. Eine Beurteilung hingegen ist eine Bewertung oder Einschätzung von etwas oder jemandem, basierend auf bestimmten Kriterien oder Standards. Sie kann objektiv oder subjektiv sein und bezieht sich oft auf die Qualität, Leistung oder Eignung einer Sache oder Person. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Wie lautet Ihre Stellungnahme mit Bewertung?
Leider kann ich keine Bewertung abgeben, da ich als KI-Assistent keine persönliche Meinung habe. Meine Aufgabe besteht darin, Informationen bereitzustellen und Fragen zu beantworten. **
Ähnliche Suchbegriffe für Malicious
-
Mrusek, Angela: Beurteilung und Bewertung im KunstunterrichtBeurteilung und Bewertung im Kunstunterricht , Praxiserprobte Kriterien mit konkreten Anwendungsbeispielen (1. bis 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: 4. Auflage, Erscheinungsjahr: 20160719, Produktform: Kartoniert, Beilage: Broschüre klebegebunden, Autoren: Mrusek, Angela~Schmidt, Antonia, Auflage: 23004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 92, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 1. bis 4. Klasse; Grundschule; Kunst; Lernstand messen und beurteilen, Fachschema: Kunstunterricht / Didaktik, Methodik~Didaktik~Unterricht / Didaktik, Fachkategorie: Unterricht und Didaktik: Religion~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 207, Höhe: 7, Gewicht: 363, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 147700426,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schleif, Thorsten: Urteil: ungerechtUrteil: ungerecht , Ein Richter deckt auf, warum unsere Justiz versagt , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20191016, Produktform: Leinen, Autoren: Schleif, Thorsten, Seitenzahl/Blattzahl: 208, Keyword: Amtsgericht; Anwalt; Bandenkrieg; Bandenkriminalität; Bestseller; Buch; Bücher; Fehler Judikative; Fehler Justiz; Fehler Politik; Fehler im System; Fehlurteil; Fehlurteil Gründe; Fehlurteil Ursachen; Freispruch; Gericht; Gewalt; Gewalt Jugend; Gewalt Opfer; Gewalt Polizei; Gewalt durch Asylanten; Gewalt gegen Polizei; Gewalt in der Familie; Gewalttat; Gewalttaten; Institution; Institutionen; Judikative Deutschland; Jura; Jurastudenten; Jurastudierende; Jurastudium; Justiz Skandal; Justizskandal; Kriminalität; Kriminalität Buch; Loveparade; Loveparade Anklage; Loveparade Opfer; Loveparade Skandal; Neuerscheinung; Neuerscheinungen; Parallelgesellschaft; Parallelgesellschaften; Politik, Fachkategorie: Gesellschaft und Kultur, allgemein, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Tatsachenberichte: Leben nach Missbrauch, erlittenem Unrecht, Justizirrtum, Traumata, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva, Länge: 140, Breite: 218, Höhe: 22, Gewicht: 330, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200600119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Urteil und Beurteilung?
Ein Urteil bezieht sich auf eine endgültige Entscheidung oder Bewertung, die auf Fakten oder Beweisen basiert. Es wird oft von einer Autoritätsperson, wie einem Richter, getroffen. Eine Beurteilung hingegen ist eine persönliche Meinung oder Einschätzung, die auf subjektiven Kriterien oder Erfahrungen beruht. Sie kann von jeder Person geäußert werden und ist oft weniger formal und bindend als ein Urteil. **
-
Wie schreibe ich eine Rezension oder Bewertung?
Um eine Rezension oder Bewertung zu schreiben, solltest du zunächst das Produkt, den Service oder das Erlebnis gründlich kennenlernen. Beschreibe dann deine persönlichen Erfahrungen und Eindrücke objektiv und ehrlich. Verwende konkrete Beispiele und begründe deine Meinung. Am Ende kannst du eine Bewertungsskala verwenden oder eine abschließende Zusammenfassung geben. **
-
Was ist der Unterschied zwischen einer Rezension und einer Kritik?
Eine Rezension ist eine objektive Bewertung eines Werkes, wie zum Beispiel eines Buches oder eines Films. Sie gibt einen Überblick über den Inhalt und bewertet die Qualität des Werkes. Eine Kritik hingegen beinhaltet eine subjektive Meinung und kann auch eine kritische Auseinandersetzung mit dem Werk beinhalten. Kritiken können persönliche Vorlieben und Abneigungen des Kritikers widerspiegeln. **
-
Was ist der Unterschied zwischen einer Stellungnahme und einer Beurteilung?
Eine Stellungnahme ist eine Meinungsäußerung zu einem bestimmten Thema oder einer bestimmten Fragestellung. Sie kann auf persönlichen Erfahrungen, Fachwissen oder Recherchen basieren. Eine Beurteilung hingegen ist eine Bewertung oder Einschätzung von etwas oder jemandem, basierend auf bestimmten Kriterien oder Standards. Sie kann objektiv oder subjektiv sein und bezieht sich oft auf die Qualität, Leistung oder Eignung einer Sache oder Person. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.